Domain pfürtner.de kaufen?
Wir ziehen mit dem Projekt
pfürtner.de um.
Sind Sie am Kauf der Domain
pfürtner.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pfürtner.de kaufen?
Werden Security-Türsteher mit 17 Jahren?
In den meisten Ländern ist es gesetzlich nicht erlaubt, dass Personen unter 18 Jahren als Security-Türsteher arbeiten. Dies liegt daran, dass diese Position oft mit Verantwortung und möglichen Konfliktsituationen verbunden ist. Es kann jedoch sein, dass in einigen Ausnahmefällen, wie zum Beispiel in Begleitung eines Erwachsenen, eine Beschäftigung als Security-Türsteher ab 17 Jahren möglich ist. **
Wie wird man Türsteher oder Security?
Um Türsteher oder Security zu werden, gibt es verschiedene Wege. Eine Möglichkeit ist es, eine Ausbildung zur Fachkraft für Schutz und Sicherheit zu absolvieren. Alternativ kann man auch eine Weiterbildung zum geprüften Schutz- und Sicherheitsmitarbeiter machen. Wichtig ist es, über gute körperliche Fitness, kommunikative Fähigkeiten und ein hohes Maß an Verantwortungsbewusstsein zu verfügen. **
Ähnliche Suchbegriffe für Red
Top-Angebote
Produkte zum Begriff Red:
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs)Red Hat Advanced Cluster Security Cloud Service – Kubernetes-Sicherheit für moderne Container-Umgebungen Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine professionelle Subskriptionslösung für Unternehmen, die Kubernetes- und OpenShift-Umgebungen transparenter überwachen, Sicherheitsrisiken besser bewerten und containerisierte Anwendungen strukturierter absichern möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für den Einsatz moderner Kubernetes-Sicherheitsfunktionen in geschäftskritischen IT-Umgebungen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Lösungen für Container-Plattformen, Cloud-Sicherheit oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Nutzungsdauer. Die Lösung richtet sich an IT-Sicherheitsabteilungen, DevOps-Teams, Plattformverantwortliche und Unternehmen, die containerisierte Anwendungen in Kubernetes-Umgebungen betreiben. Red Hat Advanced Cluster Security Cloud Service unterstützt dabei, Sicherheitskontrollen näher an Entwicklungs-, Bereitstellungs- und Betriebsprozesse heranzuführen. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Sicherheit nicht isoliert betrachten, sondern als festen Bestandteil moderner DevSecOps-Prozesse etablieren möchten. Cloud-Service-Modell für zentrale Sicherheitsverwaltung Bei dieser Variante werden zentrale Funktionen als Cloud Service bereitgestellt. Unternehmen können dadurch Sicherheitsinformationen, Richtlinien und relevante Ereignisse über eine zentrale Plattform auswerten, ohne die komplette Managementebene vollständig selbst betreiben zu müssen. Die zu schützenden Kubernetes- oder OpenShift-Cluster werden als gesicherte Cluster angebunden und können anschließend in die übergreifende Sicherheitsbetrachtung einbezogen werden. Das Cloud-Service-Modell ist besonders interessant für Unternehmen, die den Verwaltungsaufwand reduzieren und gleichzeitig eine klare Übersicht über Sicherheitsrisiken in Container-Umgebungen erhalten möchten. So lassen sich Workloads, Images, Richtlinienverstöße und potenzielle Schwachstellen strukturierter prüfen und besser zwischen Entwicklung, Betrieb und IT-Sicherheit abstimmen. Sicherheit entlang des gesamten Container-Lebenszyklus Red Hat Advanced Cluster Security Cloud Service unterstützt Unternehmen dabei, Sicherheitsanforderungen nicht erst im laufenden Betrieb zu betrachten. Stattdessen können Prüfungen und Sicherheitsrichtlinien über mehrere Phasen des Anwendungslebenszyklus hinweg berücksichtigt werden: Build-Phase: Container-Images und Entwicklungsprozesse können frühzeitig in die Sicherheitsprüfung einbezogen werden, um bekannte Risiken und Schwachstellen schneller sichtbar zu machen. Deployment-Phase: Sicherheitsrichtlinien können helfen, riskante Konfigurationen oder nicht gewünschte Workloads vor der Bereitstellung besser zu erkennen und zu kontrollieren. Runtime-Phase: Im laufenden Betrieb unterstützt die Lösung die Überwachung sicherheitsrelevanter Aktivitäten, damit Teams auffällige Vorgänge besser nachvollziehen und bewerten können. Subskriptionsumfang: 2 Cores oder 4 vCPUs Die Variante „2 Cores or 4 vCPUs“ beschreibt den lizenzierten Nutzungsumfang dieser Red Hat Subskription. Sie eignet sich für Unternehmen, die den Einstieg oder eine gezielte Erweiterung ihrer Kubernetes-Sicherheitsstrategie anhand klar definierter Rechenressourcen planen möchten. Die genaue Nutzung erfolgt gemäß dem jeweiligen Red Hat Subskriptionsmodell und dem vereinbarten Lizenzumfang. Durch die ressourcenbasierte Betrachtung können Unternehmen ihre Container-Sicherheitslösung besser an vorhandene Cluster- und Workload-Strukturen anpassen. Besonders in wachsenden Kubernetes-Umgebungen ist ein nachvollziehbarer Subskriptionsumfang wichtig, um Planung, Kostenkontrolle und Sicherheitsanforderungen sauber miteinander zu verbinden. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Unterstützt die strukturierte Absicherung von Kubernetes- und OpenShift-Workloads in modernen Container-Umgebungen. Cloud-Service-Modell Zentrale Sicherheitsfunktionen werden als Cloud Service genutzt, um Verwaltungsaufwand zu reduzieren und Transparenz zu erhöhen. Mehr Transparenz Hilft Teams dabei, Schwachstellen, Richtlinienverstöße und sicherheitsrelevante Ereignisse zentraler nachzuvollziehen. 2 Cores oder 4 vCPUs Die Subskriptionsvariante beschreibt einen klar abgegrenzten Nutzungsumfang für passende Kubernetes-Sicherheitsanforderungen. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Umgebungen sicherer betreiben, Sicherheitsrichtlinien zentraler verwalten und Container-Workloa...530,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Warum benötigt das Arbeitsamt einen Türsteher und Sicherheitspersonal?
Das Arbeitsamt benötigt möglicherweise einen Türsteher und Sicherheitspersonal, um die Sicherheit der Mitarbeiter und Besucher zu gewährleisten. Da das Arbeitsamt oft von einer großen Anzahl von Menschen besucht wird, kann es zu Konflikten oder unangemessenem Verhalten kommen, die durch das Sicherheitspersonal kontrolliert und gelöst werden können. Darüber hinaus kann ein Türsteher helfen, den Zugang zum Gebäude zu kontrollieren und sicherzustellen, dass nur autorisierte Personen eintreten. **
-
Wie verhalte ich mich als Security-Türsteher?
Als Security-Türsteher ist es wichtig, professionell und freundlich aufzutreten. Du solltest stets aufmerksam sein und potenzielle Sicherheitsrisiken erkennen und verhindern. Zudem ist es wichtig, deeskalierend zu handeln und Konflikte auf eine ruhige und diplomatische Art zu lösen. **
-
Warum wird Red Bull Red Bull genannt?
Red Bull wird Red Bull genannt, weil der Name von den beiden Hauptbestandteilen des Getränks stammt: Koffein, das Energie liefert und die Leistung steigert, und Taurin, eine Aminosäure, die die Ausdauer fördert. Der Name "Red Bull" soll also die Energie und Stärke symbolisieren, die das Getränk verleiht. Zudem wurde der Name gewählt, um eine starke und dynamische Marke zu schaffen, die mit Kraft und Durchsetzungsvermögen assoziiert wird. Letztendlich hat sich der Name durch die erfolgreiche Vermarktung des Getränks weltweit etabliert und ist heute eine der bekanntesten Marken im Energy-Drink-Segment. **
-
Wo kann man Red Bull Red Edition kaufen?
Red Bull Red Edition kann in vielen Supermärkten, Tankstellen und Getränkemärkten gekauft werden. Es ist auch online bei verschiedenen Händlern erhältlich. Es ist ratsam, die Verfügbarkeit in Ihrer Nähe zu überprüfen, da sie je nach Standort variieren kann. **


Bekommen Red Bull-Athleten gratis Red Bull Energy Drinks?
Ja, Red Bull-Athleten erhalten in der Regel kostenlose Red Bull Energy Drinks. Dies ist Teil des Sponsorings und dient dazu, die Athleten mit der benötigten Energie zu versorgen und ihre Leistungsfähigkeit zu unterstützen. Die genauen Details können jedoch von Athlet zu Athlet variieren. **
Braucht man für Red Dead Online Red Dead Redemption 2?
Ja, um Red Dead Online spielen zu können, benötigt man Red Dead Redemption 2. Red Dead Online ist der Multiplayer-Modus des Spiels und kann nicht separat erworben werden. **
Top-Angebote
Produkte zum Begriff Red:
-
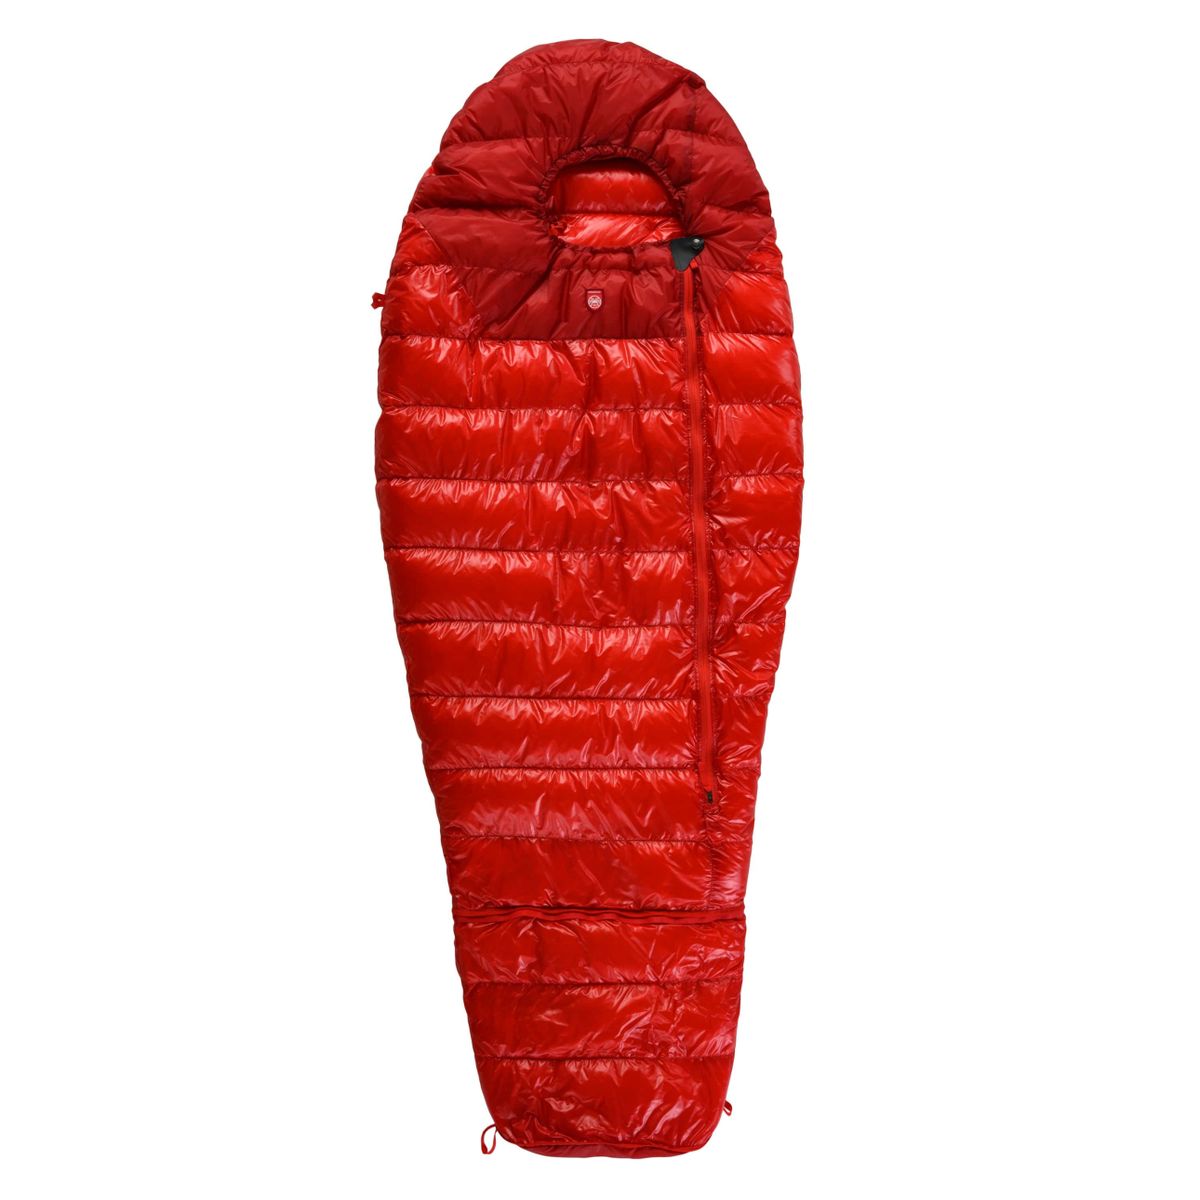
Pajak Quest Wolf red/red (RED/RED) Junior 5905669166461-RED/RED-JuniorDer Quest Wolf von Pajak ist der ideale Begleiter für junge Abenteurer, die die Natur erkunden möchten. Dieser erweiterbare Daunenschlafsack verbindet Komfort und Wärme. Gefüllt mit hochwertiger Daune, verspricht er kuschelige Nächte. Sein einzigartiges Design ermöglicht es, dass der Schlafsack mit Ihrem Kind mitwächst, sodass er sich optimal an die Körpergröße anpasst und über viele Jahre hinweg genutzt werden kann. Besonders geeignet für Campingausflüge, bietet der Quest Wolf eine praktische Aufbewahrungslösung mit seinem mitgelieferten Aufbewahrungssack. Egal, ob unter einem funkelnden Sternenhimmel oder an kühlen Morgen, dieser Schlafsack hält Ihre kleinen Entdecker stets warm und geborgen. Sein unisex Design macht ihn perfekt für alle Kinder, die bereit sind, die Welt zu entdecken und die Freude am Camping zu erleben. Produktdetails Isolation: insulation_down max. Körpergröße: 155cm Packmaß: Breite: 15cm Höhe: 18cm Volumen: 4 Liter Gewicht: 380g Länge: (Langversion: 182cm) Breiten: Schulter: 76cm Füße: 47cm Ausstattung: inkl. Kompressionssack inkl. Aufbewahrungsbeutel Geringes Packmaß Materialien: Daunen270,75 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Werden Security-Türsteher mit 17 Jahren?
In den meisten Ländern ist es gesetzlich nicht erlaubt, dass Personen unter 18 Jahren als Security-Türsteher arbeiten. Dies liegt daran, dass diese Position oft mit Verantwortung und möglichen Konfliktsituationen verbunden ist. Es kann jedoch sein, dass in einigen Ausnahmefällen, wie zum Beispiel in Begleitung eines Erwachsenen, eine Beschäftigung als Security-Türsteher ab 17 Jahren möglich ist. **
-
Wie wird man Türsteher oder Security?
Um Türsteher oder Security zu werden, gibt es verschiedene Wege. Eine Möglichkeit ist es, eine Ausbildung zur Fachkraft für Schutz und Sicherheit zu absolvieren. Alternativ kann man auch eine Weiterbildung zum geprüften Schutz- und Sicherheitsmitarbeiter machen. Wichtig ist es, über gute körperliche Fitness, kommunikative Fähigkeiten und ein hohes Maß an Verantwortungsbewusstsein zu verfügen. **
-
Warum benötigt das Arbeitsamt einen Türsteher und Sicherheitspersonal?
Das Arbeitsamt benötigt möglicherweise einen Türsteher und Sicherheitspersonal, um die Sicherheit der Mitarbeiter und Besucher zu gewährleisten. Da das Arbeitsamt oft von einer großen Anzahl von Menschen besucht wird, kann es zu Konflikten oder unangemessenem Verhalten kommen, die durch das Sicherheitspersonal kontrolliert und gelöst werden können. Darüber hinaus kann ein Türsteher helfen, den Zugang zum Gebäude zu kontrollieren und sicherzustellen, dass nur autorisierte Personen eintreten. **
-
Wie verhalte ich mich als Security-Türsteher?
Als Security-Türsteher ist es wichtig, professionell und freundlich aufzutreten. Du solltest stets aufmerksam sein und potenzielle Sicherheitsrisiken erkennen und verhindern. Zudem ist es wichtig, deeskalierend zu handeln und Konflikte auf eine ruhige und diplomatische Art zu lösen. **
Ähnliche Suchbegriffe für Red
-
Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs)Red Hat Advanced Cluster Security Cloud Service – Kubernetes-Sicherheit für moderne Container-Umgebungen Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine professionelle Subskriptionslösung für Unternehmen, die Kubernetes- und OpenShift-Umgebungen transparenter überwachen, Sicherheitsrisiken besser bewerten und containerisierte Anwendungen strukturierter absichern möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erwerben Sie eine offizielle Red Hat Subskription für den Einsatz moderner Kubernetes-Sicherheitsfunktionen in geschäftskritischen IT-Umgebungen. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Lösungen für Container-Plattformen, Cloud-Sicherheit oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis richtet sich nach dem gewählten Subskriptionsumfang und der gewünschten Nutzungsdauer. Die Lösung richtet sich an IT-Sicherheitsabteilungen, DevOps-Teams, Plattformverantwortliche und Unternehmen, die containerisierte Anwendungen in Kubernetes-Umgebungen betreiben. Red Hat Advanced Cluster Security Cloud Service unterstützt dabei, Sicherheitskontrollen näher an Entwicklungs-, Bereitstellungs- und Betriebsprozesse heranzuführen. Dadurch eignet sich die Lösung besonders für Organisationen, die Container-Sicherheit nicht isoliert betrachten, sondern als festen Bestandteil moderner DevSecOps-Prozesse etablieren möchten. Cloud-Service-Modell für zentrale Sicherheitsverwaltung Bei dieser Variante werden zentrale Funktionen als Cloud Service bereitgestellt. Unternehmen können dadurch Sicherheitsinformationen, Richtlinien und relevante Ereignisse über eine zentrale Plattform auswerten, ohne die komplette Managementebene vollständig selbst betreiben zu müssen. Die zu schützenden Kubernetes- oder OpenShift-Cluster werden als gesicherte Cluster angebunden und können anschließend in die übergreifende Sicherheitsbetrachtung einbezogen werden. Das Cloud-Service-Modell ist besonders interessant für Unternehmen, die den Verwaltungsaufwand reduzieren und gleichzeitig eine klare Übersicht über Sicherheitsrisiken in Container-Umgebungen erhalten möchten. So lassen sich Workloads, Images, Richtlinienverstöße und potenzielle Schwachstellen strukturierter prüfen und besser zwischen Entwicklung, Betrieb und IT-Sicherheit abstimmen. Sicherheit entlang des gesamten Container-Lebenszyklus Red Hat Advanced Cluster Security Cloud Service unterstützt Unternehmen dabei, Sicherheitsanforderungen nicht erst im laufenden Betrieb zu betrachten. Stattdessen können Prüfungen und Sicherheitsrichtlinien über mehrere Phasen des Anwendungslebenszyklus hinweg berücksichtigt werden: Build-Phase: Container-Images und Entwicklungsprozesse können frühzeitig in die Sicherheitsprüfung einbezogen werden, um bekannte Risiken und Schwachstellen schneller sichtbar zu machen. Deployment-Phase: Sicherheitsrichtlinien können helfen, riskante Konfigurationen oder nicht gewünschte Workloads vor der Bereitstellung besser zu erkennen und zu kontrollieren. Runtime-Phase: Im laufenden Betrieb unterstützt die Lösung die Überwachung sicherheitsrelevanter Aktivitäten, damit Teams auffällige Vorgänge besser nachvollziehen und bewerten können. Subskriptionsumfang: 2 Cores oder 4 vCPUs Die Variante „2 Cores or 4 vCPUs“ beschreibt den lizenzierten Nutzungsumfang dieser Red Hat Subskription. Sie eignet sich für Unternehmen, die den Einstieg oder eine gezielte Erweiterung ihrer Kubernetes-Sicherheitsstrategie anhand klar definierter Rechenressourcen planen möchten. Die genaue Nutzung erfolgt gemäß dem jeweiligen Red Hat Subskriptionsmodell und dem vereinbarten Lizenzumfang. Durch die ressourcenbasierte Betrachtung können Unternehmen ihre Container-Sicherheitslösung besser an vorhandene Cluster- und Workload-Strukturen anpassen. Besonders in wachsenden Kubernetes-Umgebungen ist ein nachvollziehbarer Subskriptionsumfang wichtig, um Planung, Kostenkontrolle und Sicherheitsanforderungen sauber miteinander zu verbinden. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Unterstützt die strukturierte Absicherung von Kubernetes- und OpenShift-Workloads in modernen Container-Umgebungen. Cloud-Service-Modell Zentrale Sicherheitsfunktionen werden als Cloud Service genutzt, um Verwaltungsaufwand zu reduzieren und Transparenz zu erhöhen. Mehr Transparenz Hilft Teams dabei, Schwachstellen, Richtlinienverstöße und sicherheitsrelevante Ereignisse zentraler nachzuvollziehen. 2 Cores oder 4 vCPUs Die Subskriptionsvariante beschreibt einen klar abgegrenzten Nutzungsumfang für passende Kubernetes-Sicherheitsanforderungen. Typische Einsatzbereiche Red Hat Advanced Cluster Security Cloud Service (2 Cores or 4 vCPUs) ist eine geeignete Lösung für Unternehmen, die Kubernetes- oder OpenShift-Umgebungen sicherer betreiben, Sicherheitsrichtlinien zentraler verwalten und Container-Workloa...530,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Flags erkennenRed Flags erkennen , Differenzialdiagnostik in der muskoskelettalen Physiotherapie , Scheibenpflege & Regenabweiser > Autopflege & Aufbereitung , Erscheinungsjahr: 20221019, Produktform: Leinen, Redaktion: Piekartz, Harry von~Zalpour, Christoff, Seitenzahl/Blattzahl: 259, Abbildungen: 150 Abbildungen, Keyword: Screening; Kontraindikationen; muskuloskelettale Physiotherapie; Direktzugang; First Contact; Erstkontakt; Mark Jones; Clinical Reasoning, Fachschema: Physikalische Therapie~Physiotherapie, Fachkategorie: Physiotherapie, Warengruppe: HC/Medizin/Allgemeines, Lexika, Fachkategorie: Medizinische Diagnostik, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Verlag: Thieme, Georg, Verlag KG, Länge: 276, Breite: 200, Höhe: 18, Gewicht: 872, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, eBook EAN: 9783132421141 9783132421158, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,90,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Globus Red PlanetGlobus Red Planet , Globus Planet Mars , Server-Kabel & -Adapter > Server, Clients & Terminals , Erscheinungsjahr: 201609, Produktform: Globus, Beilage: Durchmesser 30 cm, Gestell Acrylglas, beleuchtet, Titel der Reihe: Himmel und Planeten##, Keyword: Astronomie; Globus vom Mars; Lehrmittel; Marsglobus; Red Planet; Räthgloben, Fachschema: Globus~Mars (Planet)~Atlas~Geografie / Lexikon, Nachschlagewerke~Karte (Landkarte) / Weltkarte~Weltkarte~Sonnensystem, Fachkategorie: Sonnensystem: Sonne und Planeten~Kinder, Jugendliche und Bildung, Region: Mars, Warengruppe: NB/Globen, Fachkategorie: Atlanten und Weltkarten, Text Sprache: ger lat, Originalsprache: eng, UNSPSC: 49059000, Warenverzeichnis für die Außenhandelsstatistik: 49059000, Sender’s product category: NONBO, Verlag: Raethgloben 1917 Verlags, Verlag: Raethgloben 1917 Verlags, Verlag: Rthgloben 1917 Verlags GmbH, Länge: 351, Breite: 322, Höhe: 317, Gewicht: 1723, Produktform: Globus, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: ITALIEN (IT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Lagerartikel,109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum wird Red Bull Red Bull genannt?
Red Bull wird Red Bull genannt, weil der Name von den beiden Hauptbestandteilen des Getränks stammt: Koffein, das Energie liefert und die Leistung steigert, und Taurin, eine Aminosäure, die die Ausdauer fördert. Der Name "Red Bull" soll also die Energie und Stärke symbolisieren, die das Getränk verleiht. Zudem wurde der Name gewählt, um eine starke und dynamische Marke zu schaffen, die mit Kraft und Durchsetzungsvermögen assoziiert wird. Letztendlich hat sich der Name durch die erfolgreiche Vermarktung des Getränks weltweit etabliert und ist heute eine der bekanntesten Marken im Energy-Drink-Segment. **
-
Wo kann man Red Bull Red Edition kaufen?
Red Bull Red Edition kann in vielen Supermärkten, Tankstellen und Getränkemärkten gekauft werden. Es ist auch online bei verschiedenen Händlern erhältlich. Es ist ratsam, die Verfügbarkeit in Ihrer Nähe zu überprüfen, da sie je nach Standort variieren kann. **
-
Bekommen Red Bull-Athleten gratis Red Bull Energy Drinks?
Ja, Red Bull-Athleten erhalten in der Regel kostenlose Red Bull Energy Drinks. Dies ist Teil des Sponsorings und dient dazu, die Athleten mit der benötigten Energie zu versorgen und ihre Leistungsfähigkeit zu unterstützen. Die genauen Details können jedoch von Athlet zu Athlet variieren. **
-
Braucht man für Red Dead Online Red Dead Redemption 2?
Ja, um Red Dead Online spielen zu können, benötigt man Red Dead Redemption 2. Red Dead Online ist der Multiplayer-Modus des Spiels und kann nicht separat erworben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.